

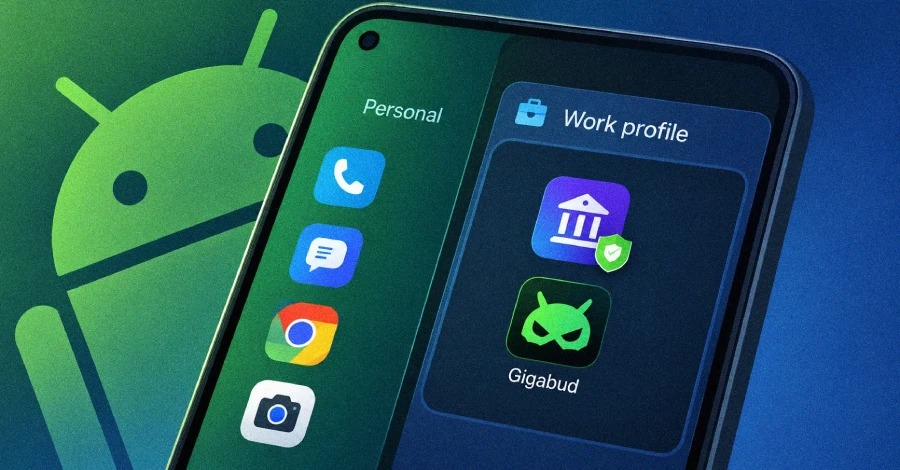
Người dùng smartphone Android đang phải đối mặt với một mối đe dọa bảo mật cực kỳ tinh vi mang tên Gigabud. Theo cảnh báo mới nhất từ các chuyên gia bảo mật tại Group-IB, thay vì chỉ đánh cắp thông tin đăng nhập như các loại virus thông thường, mã độc này có khả năng tự động tạo ra một bản sao của ứng dụng ngân hàng ngay trên thiết bị để chiếm đoạt tài sản mà nạn nhân không hề hay biết.
 |
Quá trình xâm nhập bắt đầu khi kẻ gian lừa người dùng cài đặt các tệp APK độc hại từ bên ngoài cửa hàng ứng dụng chính thức. Chúng thường ngụy trang mã độc dưới vỏ bọc là các ứng dụng tiện ích của cơ quan thuế, dịch vụ chính phủ hoặc các hãng hàng không thông qua những tin nhắn lừa đảo.
Ngay sau khi được cài đặt và người dùng vô tình cấp các đặc quyền nguy hiểm như quyền Trợ năng (Accessibility) hay quyền hiển thị đè lên màn hình ứng dụng khác, Gigabud sẽ âm thầm quét toàn bộ hệ thống. Từ đây, chúng sử dụng các giao diện giả mạo tinh vi để đánh cắp thông tin đăng nhập và mã PIN thiết bị của người dùng.
 |
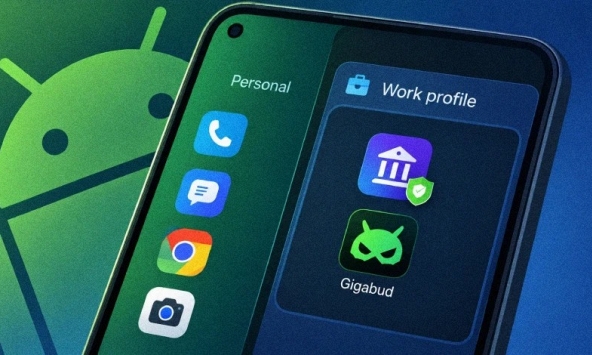
Điểm nguy hiểm nhất của Gigabud nằm ở khả năng tự động cài đặt công cụ Vwork, một phiên bản độc hại được tinh chỉnh từ tiện ích mã nguồn mở Shelter. Công cụ này sẽ âm thầm tạo ra một "hồ sơ công việc" hoàn toàn mới trên điện thoại của nạn nhân. Kế tiếp, tin tặc tiến hành nhân bản ứng dụng ngân hàng mục tiêu và đẩy trực tiếp vào hồ sơ này. Kỹ thuật này cho phép chúng điều khiển thiết bị từ xa để thực hiện các lệnh chuyển tiền bất hợp pháp, thậm chí còn che giấu mọi thao tác độc hại đằng sau một màn hình đen khiến người dùng lầm tưởng điện thoại đang tắt hoặc bị treo.
Chiêu thức này tinh vi ở chỗ nó lợi dụng chính tính năng bảo mật phân tách hồ sơ của hệ điều hành Android. Tính năng này vốn được thiết kế để cô lập dữ liệu cá nhân và công việc, nhưng nay lại vô tình trở thành bức bình phong hoàn hảo cho mã độc. Do các ứng dụng giữa hai hồ sơ bị cách ly hoàn toàn, hệ thống quét virus trên máy cũng như các giải pháp chống gian lận của ngân hàng rất khó phát hiện ra mối liên hệ giữa những dấu hiệu bất thường ở hồ sơ cá nhân và các giao dịch lừa đảo đang diễn ra trong hồ sơ công việc.
 |
Sự xuất hiện đột ngột của một bản sao ứng dụng ngân hàng thứ hai hoặc một "hồ sơ công việc" không rõ lý do chính là dấu hiệu cảnh báo đỏ cho thấy thiết bị của bạn có thể đã bị nhiễm mã độc. Để phòng tránh rủi ro, người dùng tuyệt đối không tải và cài đặt các tệp tin APK từ những đường dẫn trôi nổi trên mạng. Đồng thời, bạn cần hết sức cảnh giác và từ chối cấp quyền Trợ năng hoặc quyền hiển thị đè màn hình cho bất kỳ ứng dụng nào tự xưng là dịch vụ công hay đơn vị giao hàng.
Trong trường hợp nghi ngờ bản thân đã lỡ cài đặt ứng dụng lạ và cấp quyền nguy hiểm, bạn cần hành động ngay lập tức để bảo vệ tài sản. Hãy nhanh chóng liên hệ trực tiếp với ngân hàng qua đường dây nóng chính thức để tạm khóa tài khoản. Bước tiếp theo là vào phần cài đặt của điện thoại để thu hồi toàn bộ quyền truy cập đặc biệt đã cấp, gỡ bỏ ứng dụng đáng ngờ và tốt nhất là sao lưu các dữ liệu quan trọng để tiến hành khôi phục cài đặt gốc cho thiết bị.
Theo The Hacker News


5 việc làm ngay sau khi thức dậy buổi sáng cực tốt cho thận, ngang dùng "thuốc bổ"
Công chúa Leonor "đốn tim" fan với chiếc áo màu hồng giá 2,7 triệu đồng
Ba cha con Công chúa Leonor "đốt cháy" trường đua MADRING: Khoảnh khắc lịch sử khi F1 trở lại Madrid sau 45 năm
10 ngày tới, 3 con giáp này cuộc sống lên hương
Lời khuyên cho những ai hay uống nước lá đinh lăng
Cùng chuyên mục
Điện thoại phát hiện dấu hiệu này, gọi cho ngân hàng báo đóng tài khoản ngay lập tức nếu không muốn mất tiền
3 mẫu iPhone mới nhất vừa bị Apple "khai tử"
Cập nhật mới nhất trên eTax Mobile: Người dùng cần kiểm tra thông tin sau càng sớm càng tốt
Đạt Phước khởi công dự án Serena Riverside 1.175 tỷ đồng
Công an phong tỏa, xác minh số tiền 629.000.000 đồng được chuyển tới tài khoản của Trần Kim Phượng SN 1979 ở Cà Mau
Nữ quán quân HYROX Bắc Kinh gây tranh cãi vì tiêu chảy nặng vẫn thi đấu quyết không bỏ cuộc