Thời gian gần đây, cơ quan công an và nhiều ngân hàng liên tục cảnh báo về thủ đoạn chiếm quyền điều khiển điện thoại để chiếm đoạt tài sản. Kẻ gian thường giả danh công an, cán bộ thuế, nhân viên ngân hàng hoặc nhân viên hỗ trợ kỹ thuật, sau đó gửi đường link yêu cầu nạn nhân cài đặt ứng dụng để "xác thực thông tin", "cập nhật dữ liệu" hay "hoàn thuế". Ứng dụng này có thể là phần mềm giả mạo chứa mã độc, thường ở dạng file APK trên Android, hoặc là một ứng dụng điều khiển từ xa hợp pháp nhưng bị lợi dụng.
Khi người dùng cấp đủ quyền, đặc biệt là quyền trợ năng (Accessibility), kẻ gian có thể nhìn thấy mọi thứ trên màn hình, thu thập mật khẩu, mã PIN, mã OTP, đọc tin nhắn và thậm chí tự thao tác trên máy. Chúng thường chờ đến thời điểm chủ máy ít sử dụng điện thoại như ban đêm, hoặc khi tài khoản có số dư lớn, rồi mở ứng dụng ngân hàng để chuyển tiền đi. Đơn cử như trường hợp của Chị H. (Hà Đông, Hà Nội) nhận cuộc gọi của người giả danh cán bộ công an, được hướng dẫn tải ứng dụng dịch vụ công giả mạo. Sau khi cài, kẻ gian kiểm soát ứng dụng ngân hàng và chiếm đoạt 1,5 tỷ đồng.
 |
| Ảnh minh họa |
1. Có ứng dụng lạ đang được cấp quyền trợ năng
Đây là dấu hiệu quan trọng nhất mà người dùng Android cần kiểm tra đầu tiên. Quyền trợ năng vốn được Google thiết kế để hỗ trợ người khiếm thị, người lớn tuổi hoặc người hạn chế khả năng vận động, cho phép ứng dụng đọc nội dung màn hình và thao tác thay người dùng. Chính vì có khả năng can thiệp sâu như vậy, quyền này trở thành "chìa khóa vạn năng" cho mã độc.
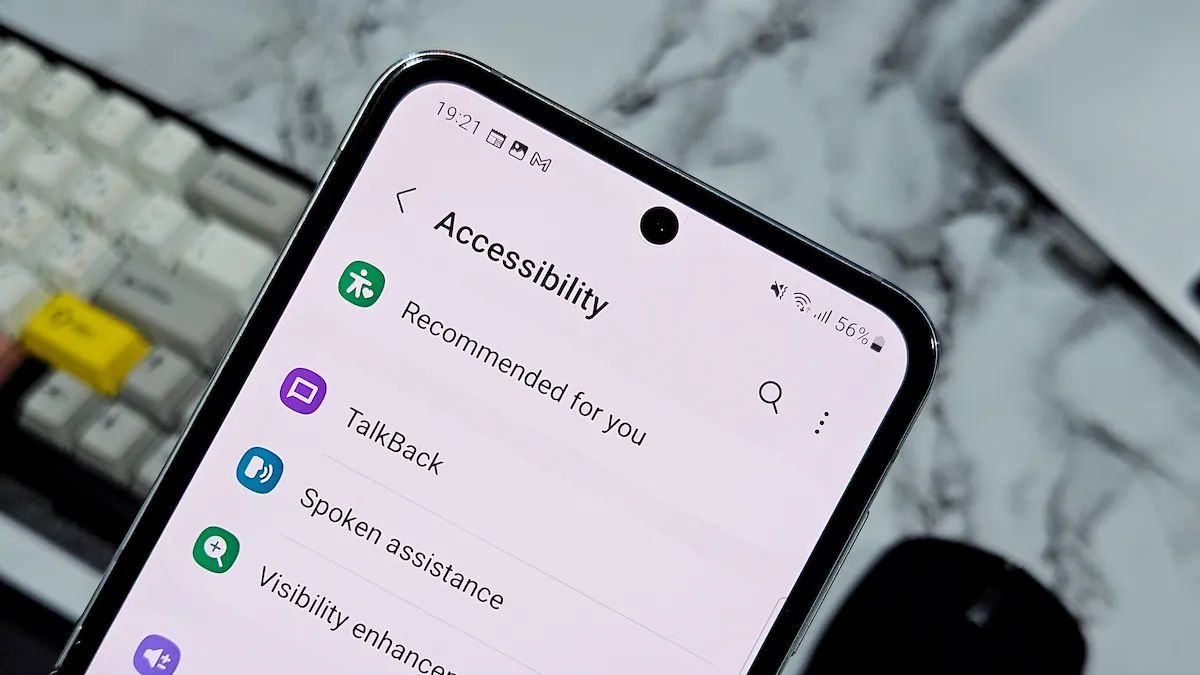 |
| Người dùng cần kiểm tra tính năng Quyền trợ năng và tắt ngay lập tức |
Nhiều ngân hàng như Vietcombank, VPBank, MB, ACB, TPBank, SHB, LPBank… đều đã phát đi khuyến cáo người dùng Android tắt quyền trợ năng với những ứng dụng không rõ nguồn gốc. Nếu trong danh sách trợ năng xuất hiện một ứng dụng bạn không nhớ đã cài, hoặc một ứng dụng mang tên cơ quan nhà nước, dịch vụ công, ứng dụng thuế, VNeID không tải từ Google Play, nhiều khả năng điện thoại đã bị cài phần mềm độc hại.
2. Ứng dụng ngân hàng liên tục cảnh báo hoặc từ chối hoạt động
Từ ngày 1/3/2026, theo quy định của Ngân hàng Nhà nước, ứng dụng ngân hàng trên điện thoại phải tự động thoát hoặc ngừng hoạt động khi phát hiện thiết bị có dấu hiệu bị can thiệp trái phép, gây rủi ro an toàn thông tin. Trước đó, một số ngân hàng cũng đã chủ động tích hợp tính năng cảnh báo: VPBank NEO gửi thông báo khi phát hiện ứng dụng lạ đang dùng quyền trợ năng, Sacombank Pay yêu cầu khách hàng tắt quyền này khi mở ứng dụng, còn ACB ONE hiển thị khuyến cáo nếu phát hiện ứng dụng có nguy cơ cao trên máy.
Vì vậy, nếu ứng dụng ngân hàng bỗng nhiên hiện thông báo "thiết bị không an toàn" hoặc tự thoát, người dùng không nên tìm cách lách qua mà cần kiểm tra lại điện thoại. Tuy nhiên, cũng cần lưu ý rằng ứng dụng ngân hàng có thể bị chặn vì những lý do khác như máy đã root, bật chế độ nhà phát triển, gỡ lỗi USB hoặc chạy hệ điều hành đã chỉnh sửa. Do đó, đây là tín hiệu cần kiểm tra kỹ chứ chưa chắc chắn máy đã nhiễm mã độc.
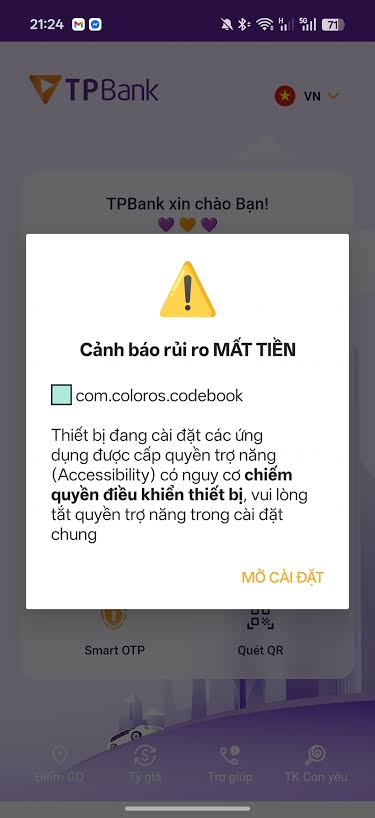 |
| Cảnh báo của ngân hàng khi thiết bị không an toàn |
3. Màn hình tự thao tác, ứng dụng tự mở
Một biểu hiện rõ ràng của việc điện thoại đang bị điều khiển từ xa là màn hình tự cuộn, tự bấm, ứng dụng tự mở ra rồi đóng lại dù người dùng không chạm vào. Nhiều nạn nhân kể lại rằng họ chỉ biết cầm máy nhìn các ứng dụng tự hoạt động mà không thể can thiệp, và chỉ trong vài phút tiền trong tài khoản đã bị chuyển đi.
Bên cạnh đó, người dùng cần để ý thanh trạng thái phía trên màn hình. Nếu thường xuyên xuất hiện biểu tượng ghi màn hình, chia sẻ màn hình hoặc thông báo kiểu "đang truyền màn hình" mà bạn không hề chủ động bật, rất có thể có ai đó đang theo dõi điện thoại của bạn.
4. Không nhận được mã OTP, xuất hiện tin nhắn lạ
Mã độc chiếm quyền điều khiển thường được thiết kế để can thiệp vào tin nhắn và cuộc gọi. Các tin nhắn chứa mã OTP, thông báo biến động số dư có thể bị ẩn đi, chuyển thẳng về máy chủ của kẻ gian mà không hiển thị trên điện thoại của chủ máy.
Nếu bạn đã yêu cầu mã OTP nhiều lần nhưng không nhận được, trong khi nhà mạng và ngân hàng xác nhận đã gửi, hoặc trong hộp thư đi có những tin nhắn bạn chưa từng soạn, đó là dấu hiệu đáng báo động. Tương tự, lịch sử cuộc gọi xuất hiện các số lạ, hay bạn bè phản ánh nhận được tin nhắn kỳ lạ từ số của bạn, cũng là lý do để kiểm tra điện thoại ngay.
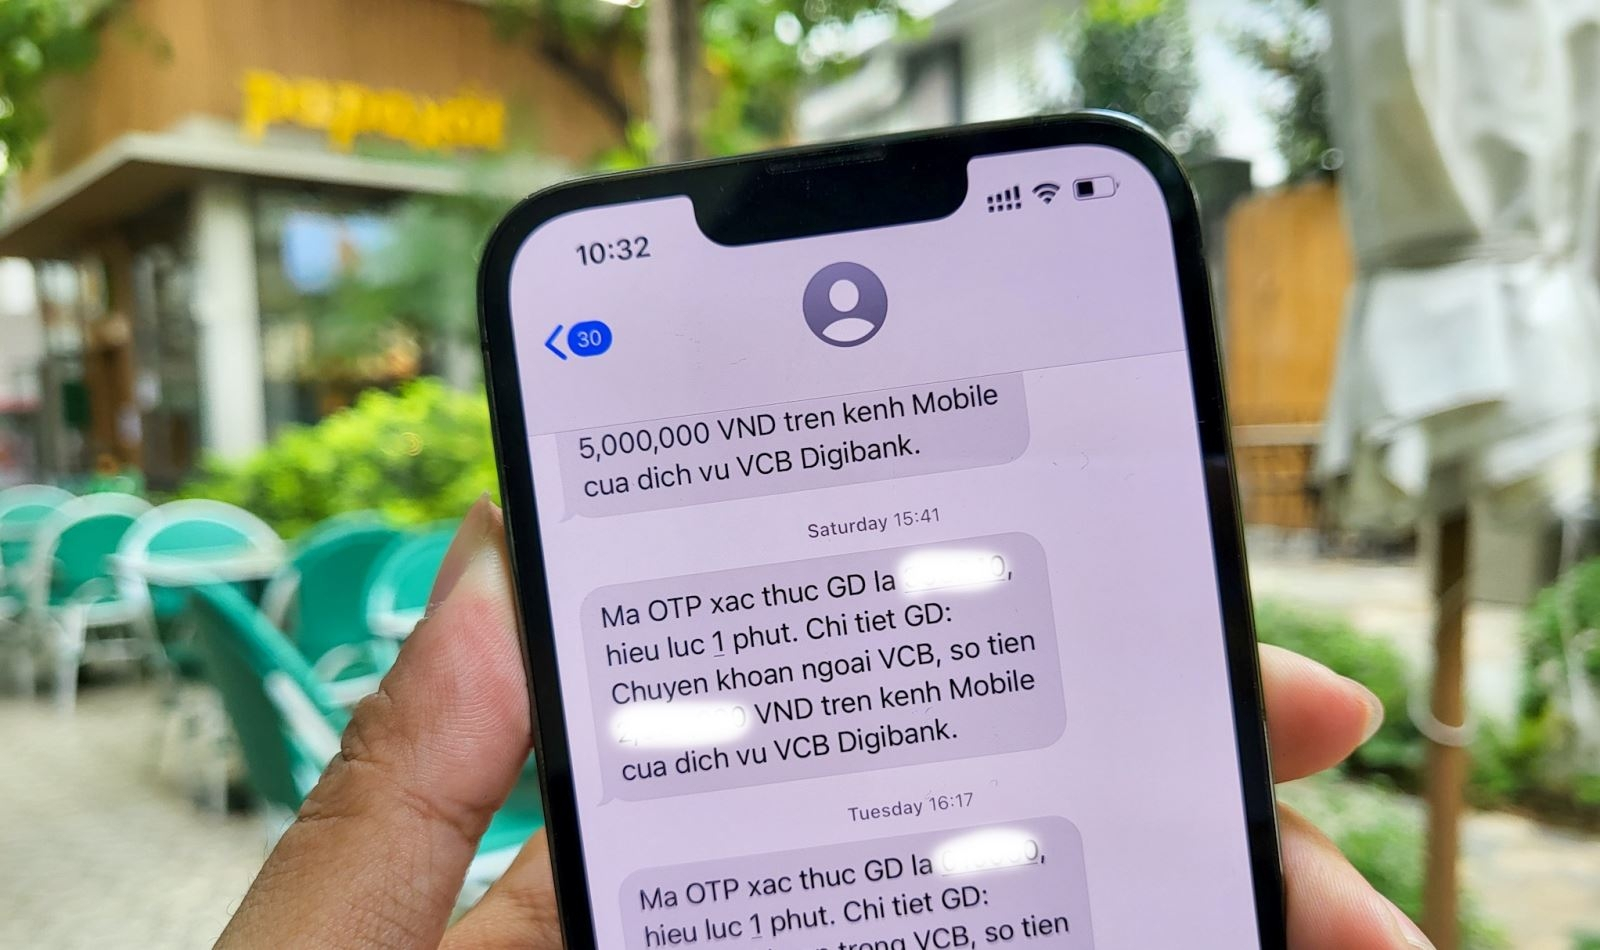 |
| Ảnh minh họa |
5. Máy nóng, hao pin và tốn dữ liệu bất thường
Ứng dụng điều khiển từ xa và phần mềm gián điệp phải chạy ngầm liên tục để truyền dữ liệu, vì vậy điện thoại có thể nóng lên dù không chơi game hay chạy ứng dụng nặng, pin tụt nhanh hơn hẳn, dung lượng 4G/5G tiêu hao bất thường. Công an TP Hà Nội cũng từng đưa hiện tượng điện thoại nóng bất thường vào danh sách dấu hiệu nghi bị chiếm quyền điều khiển.
Dù vậy, máy nóng hay hao pin cũng có thể do pin chai, lỗi phần mềm hoặc ứng dụng thông thường. Người dùng chỉ nên coi đây là dấu hiệu phụ, và cần đặc biệt cảnh giác khi nó xuất hiện cùng lúc với một trong bốn dấu hiệu trên.
Cách gỡ bỏ ứng dụng điều khiển từ xa ngay lập tức
Khi nghi ngờ điện thoại đã bị chiếm quyền, điều quan trọng nhất là hành động nhanh để cắt đứt kết nối giữa kẻ gian và thiết bị, sau đó mới tiến hành gỡ bỏ. Người dùng có thể thực hiện theo trình tự sau:
- Ngắt kết nối ngay: Bật chế độ máy bay hoặc tắt Wi-Fi và dữ liệu di động. Dùng một điện thoại khác gọi tổng đài ngân hàng để yêu cầu tạm khóa tài khoản, thẻ và dịch vụ ngân hàng điện tử.
- Tắt quyền trợ năng: Vào Cài đặt, gõ tìm "Trợ năng" (Accessibility), chọn mục "Ứng dụng đã tải xuống" (hoặc "Ứng dụng đã cài đặt"), tìm ứng dụng lạ và tắt quyền.
- Thu hồi quyền quản trị thiết bị: Vào Cài đặt, tìm "Ứng dụng quản trị thiết bị" (Device admin apps), bỏ chọn ứng dụng đáng ngờ. Mã độc thường dùng quyền này để ngăn người dùng gỡ cài đặt.
- Gỡ cài đặt ứng dụng: Vào Cài đặt > Ứng dụng, xóa ứng dụng lạ cùng các phần mềm điều khiển từ xa như AnyDesk, TeamViewer, RustDesk… nếu bạn không chủ động cài để sử dụng.
- Dùng Chế độ an toàn nếu không gỡ được: Nhấn giữ nút nguồn, sau đó nhấn giữ biểu tượng "Tắt nguồn" cho đến khi hiện tùy chọn khởi động vào Chế độ an toàn (Safe Mode). Ở chế độ này, các ứng dụng bên thứ ba bị tạm vô hiệu hóa nên việc gỡ bỏ dễ dàng hơn. Cách vào Safe Mode có thể khác nhau tùy hãng điện thoại.
- Quét lại thiết bị: Mở Google Play, chọn ảnh đại diện > Play Protect > Quét để kiểm tra các ứng dụng có hại còn sót lại.
- Đổi mật khẩu từ thiết bị khác: Đổi mật khẩu ngân hàng, email, Zalo, Facebook bằng một thiết bị an toàn, bật lại xác thực hai lớp.
- Khôi phục cài đặt gốc nếu cần: Nếu vẫn nghi ngờ hoặc không thể gỡ mã độc, hãy sao lưu ảnh, danh bạ rồi khôi phục cài đặt gốc. Không nên khôi phục lại các ứng dụng từ bản sao lưu cũ một cách đại trà.
Cần lưu ý rằng một số dòng mã độc mới có khả năng ẩn biểu tượng và chặn thao tác thu hồi quyền hoặc gỡ cài đặt. Trong trường hợp đã thử các bước trên mà không hiệu quả, người dùng nên mang máy đến trung tâm bảo hành chính hãng hoặc trình báo cơ quan công an để được hỗ trợ.
Hội thảo kỷ niệm 105 năm ngày sinh Giáo sư Từ Giấy: Từ “Vui Sống”, “V-A-C” đến nền dinh dưỡng Việt Nam
BIDV có thay đổi quan trọng, khách hàng có thẻ tín dụng cần chú ý
Tên bé trai 3 chữ xuất hiện trên bảng điện tử gây tranh luận: Vui thì vui nhưng cần cân nhắc điều này!
Vũ Nam Khánh gây chú ý với "Khát vọng vinh quang" tại Shine Fest 2026
Ở chung nhà với bạn trai, nữ streamer gợi cảm hé lộ cơ thể có "biến đổi lạ", cộng đồng mạng bàn tán không thôi
Cùng chuyên mục
Tử vi tuần mới (12/10-18/10): Xếp hạng 3 chòm sao may mắn nhất, công việc thuận lợi bất ngờ
iPhone 18 Pro Max bắt đầu giảm giá, iPhone 17 Pro Max rẻ hơn tới 8 triệu đồng
Thấy 5 dấu hiệu này trên điện thoại, gỡ ngay kẻo tài khoản ngân hàng "bốc hơi" lúc nửa đêm
Đẳng cấp Tâm Tít: 16 năm "không bớt đẹp" ngày nào
Từ nay đến 31/12/2026: Tài khoản mạng xã hội, viễn thông, chứng khoán… phải liên kết VNeID
Ở chung nhà với bạn trai, nữ streamer gợi cảm hé lộ cơ thể có "biến đổi lạ", cộng đồng mạng bàn tán không thôi